

De belangrijkste stappen voor het beveiligen van gebruikers, netwerken, toestellen, back-ups en systeembeheer.
Een veilige 3CX-omgeving vraagt om meer dan een paar goede instellingen. In 3CX V20 speelt beveiliging op verschillende niveaus een rol. Denk aan gebruikerstoegang, de beheerconsole, firewallregels, SIP- en spraakverkeer, toestellen, updates, back-ups en monitoring.
Begin met het beperken van onnodige toegang tot de telefooncentrale. Zorg vervolgens dat gebruikers en beheerders veilig kunnen inloggen. Maak beveiliging daarna onderdeel van het dagelijkse beheer, zodat je installatie ook op langere termijn beschermd blijft.
In dit blog behandelen we de belangrijkste onderdelen. Zo ontdek je waar de beveiliging mogelijk nog verbeterd kan worden.
Beveilig de Toegang
Met de inloggegevens van 3CX krijgen gebruikers en beheerders toegang tot zakelijke communicatie. Ga daarom zorgvuldig met deze gegevens om. Gebruik unieke inloggegevens voor systeemeigenaren, beheerders en gebruikers. Controleer bovendien de toegangsrechten wanneer medewerkers vertrekken of een andere functie krijgen. Gebruik waar mogelijk aparte accounts voor beheerders en dagelijks telefoongebruik. Schakel accounts uit die niet meer worden gebruikt. Controleer ook regelmatig wie gebruikers mag beheren of toegang heeft tot de beheerconsole.
Denk daarnaast aan provisioningbestanden, QR-codes, SIP-inloggegevens en voicemailpincodes. Ook deze bevatten gevoelige informatie en moeten goed worden beschermd. Wanneer je SIP-inloggegevens, provisioninginstellingen of toestelwachtwoorden wijzigt, moeten telefoons of apps mogelijk opnieuw worden ingesteld. Plan zulke wijzigingen daarom zorgvuldig.
Gebruik SSO en beperk de toegang tot de beheerconsole
Gebruikt jouw organisatie Microsoft 365 of Google met multifactorauthenticatie (MFA)? Dan kun je met Single Sign-On (SSO) het aanmelden bij 3CX eenvoudiger en veiliger maken. Gebruikers hoeven minder afzonderlijke wachtwoorden te onthouden en het aanmelden valt onder dezelfde beveiligingsregels.
SSO bepaalt hoe een beheerder zich aanmeldt. De rollen binnen 3CX bepalen vervolgens welke instellingen en functies toegankelijk zijn. Controleer daarom regelmatig de toegekende rechten. Zorg ook voor een geteste herstelprocedure voordat je SSO als belangrijkste aanmeldmethode instelt.
Met Console Restrictions kun je de toegang tot de 3CX-beheerconsole verder beperken. Sta bijvoorbeeld alleen verbindingen toe vanaf vertrouwde openbare IP-adressen, beveiligde VPN-verbindingen of netwerken die beheerders daadwerkelijk gebruiken. Controleer vooraf of je eigen IP-adres toegang heeft. Zo voorkom je dat je jezelf per ongeluk buitensluit. Console Restrictions en de IP Blacklist hebben elk een andere functie. Console Restrictions bepalen vanaf welke locaties beheerders de console kunnen bereiken. De IP Blacklist kan verkeer van bepaalde IP-adressen toestaan of blokkeren en werkt samen met de 3CX Global IP Blacklist. Wees voorzichtig met uitzonderingen op de whitelist. Verkeer vanaf deze adressen omzeilt namelijk de anti-hackingcontroles.
Beveilig het netwerk, spraakverkeer en toestellen
Bij lokale en zelfgehoste 3CX-installaties speelt de firewall een belangrijke rol in de beveiliging. Open alleen de netwerkpoorten die nodig zijn voor jouw installatie en SIP-provider. Denk aan SIP-signalering, RTP-spraakverkeer, HTTPS en 3CX-tunnelverbindingen. Controleer daarnaast de volgende instellingen:
- DNS: gebruik een ondersteunde FQDN en zorg dat interne en externe DNS correct zijn ingesteld.
- Split DNS: configureer dit wanneer interne gebruikers dezelfde FQDN moeten gebruiken.
- SIP ALG: schakel SIP ALG en vergelijkbare functies uit wanneer deze de SIP-signalering aanpassen.
- Firewall Checker: voer deze controle uit na de installatie en na wijzigingen in het netwerk.
- Netwerktoegang: gebruik toegangsregels (ACL’s) om te voorkomen dat de telefooncentrale onnodig toegang heeft tot andere gevoelige netwerken, of andersom.
Wie verantwoordelijk is voor de beveiliging, hangt af van de manier waarop 3CX wordt gehost. Bij een zelfgehoste installatie ben je zelf verantwoordelijk voor onder andere het besturingssysteem, de firewall, DNS, netwerksegmentatie en externe toegang. Met Hosted by 3CX hoef je een deel van de infrastructuur niet zelf te beheren. Toch blijven gebruikersaccounts, toegangsrechten, toestellen, integraties en het dagelijks beheer belangrijke aandachtspunten.
Versleutel gesprekken en bescherm aangesloten toestellen
Waar mogelijk kun je SIP-verbindingen beveiligen met TLS voor de signalering en SRTP voor het spraakverkeer. Controleer daarbij of alle betrokken systemen deze beveiliging ondersteunen. Op extensieniveau kun je SRTP Mode instellen op Enabled wanneer beveiligd en onbeveiligd RTP-verkeer naast elkaar moeten kunnen functioneren. Zodra alle betrokken toestellen en verbindingen zijn getest, kun je Enforced gebruiken om beveiligd spraakverkeer verplicht te stellen.
Ook de beveiliging van IP-telefoons verdient aandacht. Houd de firmware van ondersteunde toestellen actueel, bescherm de webinterfaces en gebruik veilige inloggegevens. Voorkom bovendien dat beheerinterfaces rechtstreeks vanaf internet bereikbaar zijn. Wanneer je extensiegegevens, provisioningbestanden of QR-codes opnieuw instelt, moeten betrokken telefoons of apps mogelijk opnieuw worden geprovisioneerd.
3CX beschikt daarnaast over ingebouwde anti-hackingfuncties. Deze herkennen bijvoorbeeld herhaaldelijke mislukte aanmeldpogingen of verdacht verkeer en kunnen de betreffende IP-adressen automatisch blokkeren. Controleer regelmatig de ingestelde beveiligingsdrempels, de Automatic Global IP Blacklist en de geregistreerde blokkades.
Maak beveiliging onderdeel van het dagelijks beheer
Een goed beveiligde 3CX-installatie vraagt ook na de oplevering aandacht. Houd daarom de telefooncentrale en het onderliggende systeem actueel. Zorg daarnaast voor veilige back-ups en controleer of je deze daadwerkelijk kunt terugzetten.
Een goed herstelplan bevat in ieder geval:
- Veilige back-ups: bewaar deze op een beveiligde locatie en wijs iemand aan die verantwoordelijk is voor het herstel.
- Hersteltests: controleer regelmatig of back-ups kunnen worden teruggezet.
- Benodigde systemen: leg vast welke toegang en gegevens nodig zijn voor de PBX-host, cloud- of hypervisoromgeving, SIP-provider, DNS en aangesloten toestellen.
- Wijzigingen: houd rekening met de gevolgen van aangepaste inloggegevens, certificaten en provisioninginstellingen.
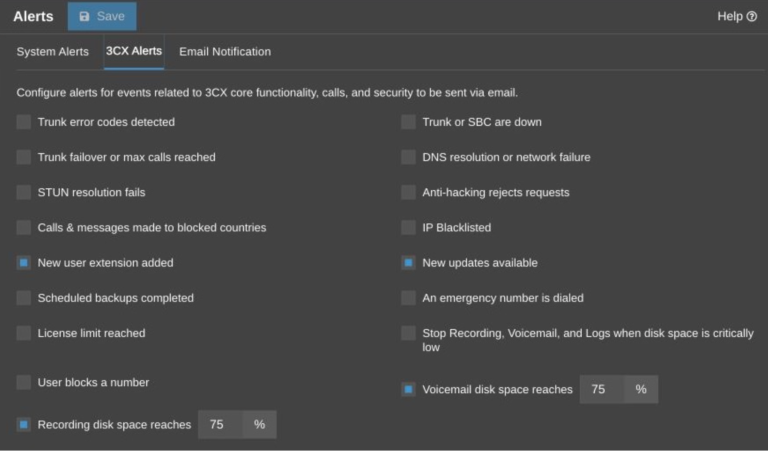
Met System Alerts en 3CX Alerts kun je belangrijke gebeurtenissen automatisch laten melden.
Denk bijvoorbeeld aan geblokkeerde IP-adressen, netwerk- of DNS-problemen, storingen met SIP-trunks of SBC’s, beschikbare updates, back-upproblemen en onvoldoende schijfruimte. Stuur deze waarschuwingen naar een mailbox die actief wordt gecontroleerd of naar een centraal beheersysteem. Spreek ook af wie verantwoordelijk is voor het opvolgen van meldingen.
Grotere organisaties gebruiken soms een centraal systeem voor beveiligingsmonitoring, zoals een SIEM-platform. Met 3CX Remote Syslog kunnen systeem-, beveiligings- en auditgegevens worden doorgestuurd naar een externe Syslog-server. Hiermee kunnen onder andere mislukte aanmeldpogingen, geblokkeerde IP-adressen, beveiligingsgebeurtenissen en wijzigingen door beheerders worden onderzocht in samenhang met andere systemen.
Zorg dat ook de lokale auditgegevens beschikbaar blijven. Stel daarnaast duidelijke regels op voor de bewaartermijn en toegang tot extern opgeslagen beveiligingsgegevens.
Praat mee
Discussieer mee op onze Partner– en Klanten Forums. Volg ons op X en LinkedIn om op de hoogte te blijven van het laatste nieuws en nieuwe functies.